Sauvegarder les données de sa boutique : caisse et clients
Caisse, comptabilité, fichier clients : quoi sauvegarder, où, à quel rythme, et comment vérifier la restauration avant une panne ou un rançongiciel.
Une panne de disque, un vol ou un rançongiciel peut effacer en une nuit vos ventes, vos archives fiscales et votre fichier clients. La sauvegarde des données d’une boutique repose sur trois habitudes : copier à un rythme fixe, garder une copie débranchée hors du magasin, puis vérifier que la restauration fonctionne vraiment.
Sauvegarde des données de la boutique : l’inventaire d’abord
Avant d’acheter un disque ou de souscrire un espace en ligne, listez ce que vous perdriez demain matin. Le dispositif public cybermalveillance.gouv.fr en fait deux de ses dix bonnes pratiques sur les sauvegardes (fiche mise à jour le 14 septembre 2026) : repérer chaque appareil qui stocke des données, puis isoler celles qui n’existent nulle part ailleurs.
En boutique, la liste tient en quelques lignes :
- le logiciel de caisse, ses tickets, ses clôtures et ses archives ;
- l’ordinateur de l’arrière-boutique : comptabilité, factures, marges ;
- le programme de fidélité, souvent logé dans la caisse ;
- le catalogue, avec prix, photos et codes-barres ;
- la messagerie, avec les commandes et les factures reçues.
Posez ensuite une question à chaque ligne : qui d’autre en détient une copie ? Le grossiste garde ses factures, le comptable une partie des écritures. Personne, en revanche, ne possède vos ventes ligne par ligne ni la liste de vos habitués : ces deux blocs ouvrent votre plan de sauvegarde.
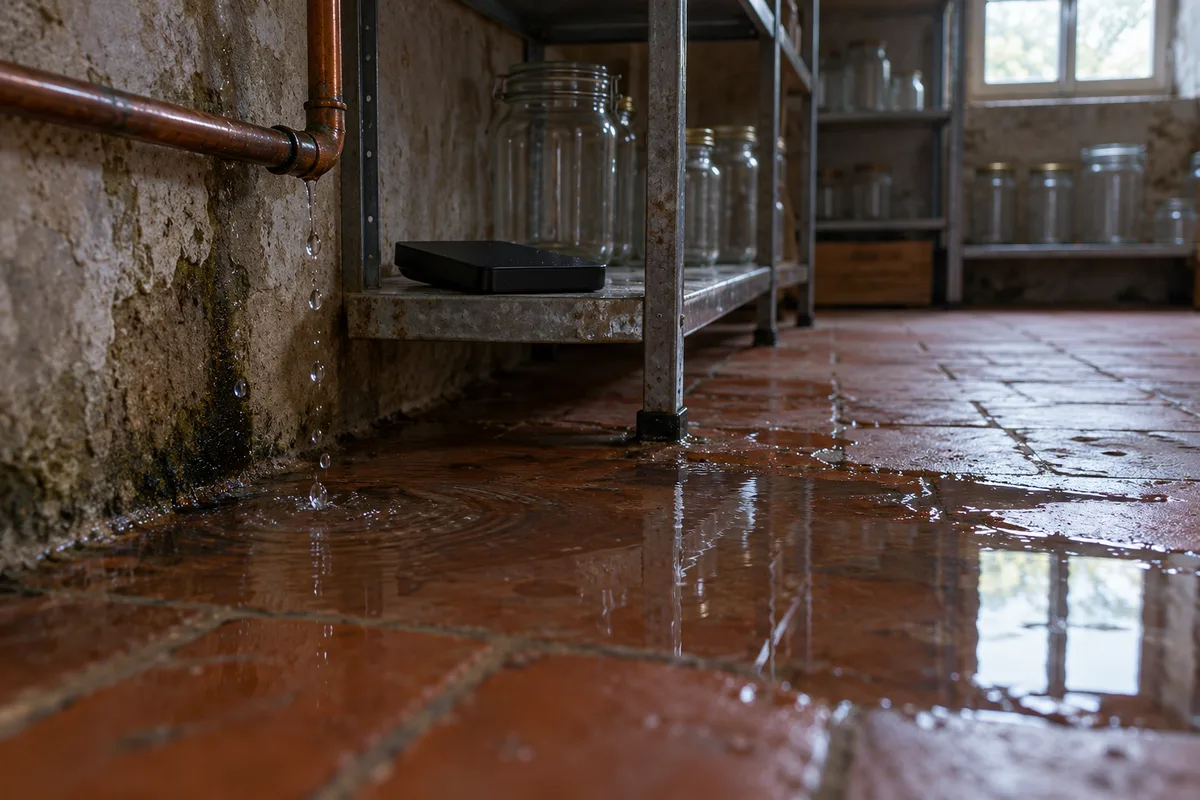
Les pertes arrivent rarement par un coup d’éclat : un disque usé, une tablette volée sur le comptoir, une fuite d’eau dans la réserve.
Données de caisse : six ans d’historique à garder lisible
Si votre boutique est assujettie à la TVA et encaisse des particuliers sur un logiciel ou un système de caisse, la doctrine fiscale publiée sur impots.gouv.fr (BOFiP, fiche BOI-TVA-DECLA-30-10-30 mise à jour le 25 mars 2026) encadre directement vos sauvegardes. Les bénéficiaires de la franchise en base de TVA en sont exclus. Pour les autres :
- clôtures journalière, mensuelle et annuelle obligatoires ;
- conservation pendant six ans (article L102 B du livre des procédures fiscales) de toutes les données ligne par ligne, pas seulement des tickets Z ;
- archivage au moins annuel, dans un format ouvert lisible par l’administration, même après un changement de logiciel ;
- avant toute purge, un fichier d’archive complète sur un support externe (clé, disque optique, disque dur externe) ou un stockage distant, lui-même sécurisé.
Votre archive de caisse est donc un fichier que vous détenez, et sa disparition vous met en difficulté le jour d’un contrôle. Exportez-la après chaque clôture annuelle et copiez-la sur deux supports distincts.
Une caisse hébergée par l’éditeur appelle la même vigilance : demandez par écrit où dorment les archives et comment les récupérer en cas de départ. Le choix de l’outil lui-même, attestation comprise, suit les critères présentés pour bien choisir un logiciel de caisse.
Comptabilité et factures : un horizon de dix ans
La fiche d’entreprendre.service-public.gouv.fr sur la durée de conservation des documents d’entreprise (vérifiée le 1er juillet 2024) fixe dix ans, à partir de la clôture de l’exercice, pour les livres comptables et les pièces justificatives, factures clients et fournisseurs comprises. Les documents fiscaux liés aux bénéfices et à la TVA se gardent six ans. Les factures reçues par courriel n’existent parfois que dans votre messagerie : classez-les dans un dossier compris dans la sauvegarde.
Fichier clients : protéger sans tout garder
Le programme de fidélité contient des données personnelles : sa sauvegarde relève du RGPD, avec deux exigences opposées, ne rien perdre et ne rien garder trop longtemps.
Côté durée, les questions-réponses de la CNIL sur ses référentiels de gestion commerciale (28 janvier 2022) posent deux repères :
- un client : pendant la relation commerciale, puis trois ans à compter de sa fin ;
- un prospect, abonné à vos messages sans avoir jamais acheté : trois ans à compter de la collecte ou de son dernier contact.
Côté sécurité, la fiche « Sécurité : Sauvegarder » de la CNIL (14 mars 2024) demande de protéger les copies au même niveau que les données d’origine, chiffrement compris. Un disque non chiffré oublié dans un sac expose vos habitués.
Autre point : la CNIL range la perte de disponibilité des données, accidentelle ou illicite, parmi les violations de données personnelles. Un fichier clients détruit sans copie de secours entre dans ce cadre, avec les obligations rappelées dans les questions en fin d’article.
Une rotation qui remplace les copies anciennes par les récentes évite qu’un client effacé survive des années sur un disque oublié. Pour exploiter ce fichier sans le gonfler, la démarche décrite pour fidéliser la clientèle d’un commerce de proximité complète ces repères.
La règle 3-2-1 appliquée au comptoir
La même fiche de la CNIL qualifie la règle 3-2-1 d’état de l’art : trois copies des données, sur deux supports différents, dont une hors ligne, et au moins une sauvegarde sur un site géographiquement distinct. Traduit pour une boutique :
- première copie : les données en service, dans la caisse et l’ordinateur de gestion ;
- deuxième copie : un disque externe dans l’arrière-boutique, branché le temps de la copie ;
- troisième copie : un second disque emporté chez vous, ou un stockage en ligne réservé aux sauvegardes.
Deux disques qui alternent chaque semaine, l’un au magasin, l’autre au domicile, couvrent le vol, l’incendie et le dégât des eaux. Méfiez-vous des services de synchronisation : ils recopient chaque modification à l’instant, y compris un fichier supprimé par erreur ou chiffré par un logiciel malveillant. Ils ne remplacent pas une copie hors ligne.
Disque, clé ou stockage en ligne
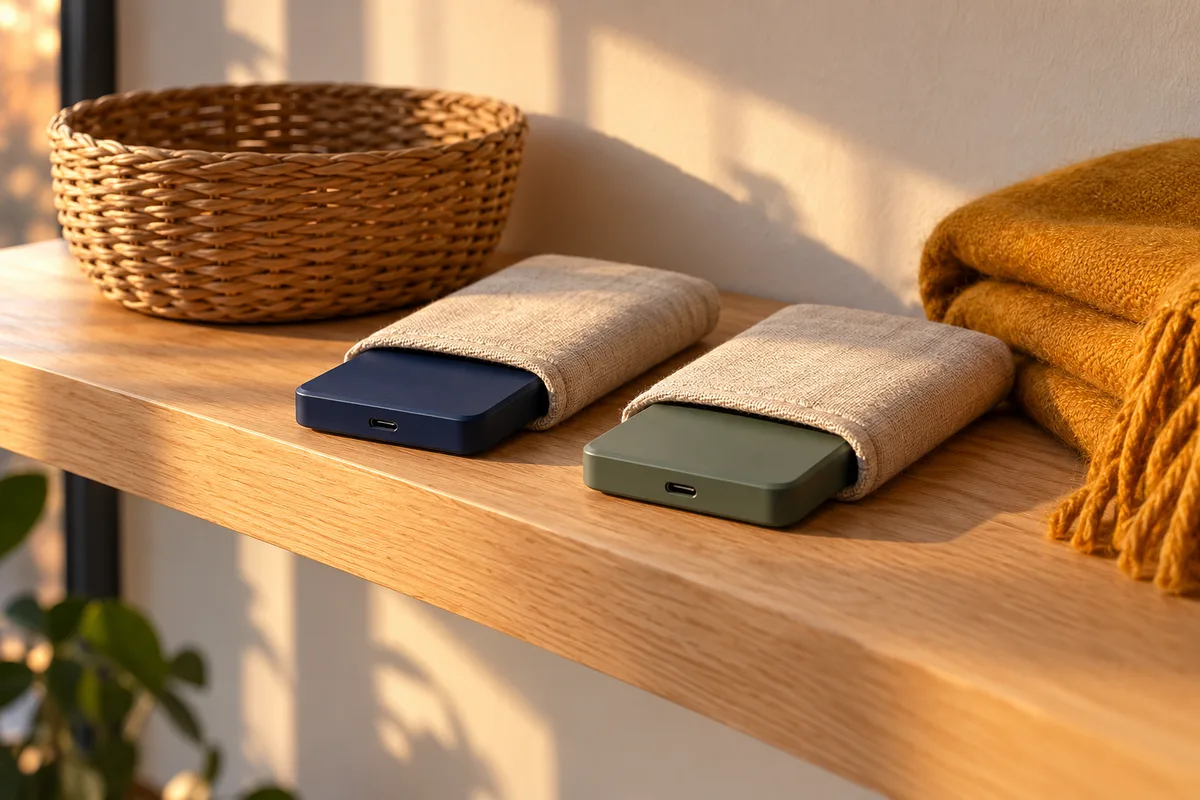
Chaque support a son rôle :
- le disque dur externe : grande capacité, simple à débrancher, mais sensible aux chocs et à l’usure, d’où le conseil de cybermalveillance.gouv.fr de vérifier l’état des supports ;
- la clé : commode pour l’archive annuelle de caisse, trop petite et trop facile à égarer pour le reste ;
- le stockage en ligne : la copie quitte le magasin sans transport, avec un mot de passe solide, une double authentification et un contrat clair sur le lieu d’hébergement.
Le rythme des copies
La CNIL conseille des sauvegardes incrémentales quotidiennes et des complètes régulières. La complète recopie tout ; l’incrémentale reprend ce qui a changé depuis la dernière sauvegarde, quelle qu’elle soit ; la différentielle, ce qui a changé depuis la dernière complète. En boutique, une copie planifiée chaque soir après la clôture et une sauvegarde complète hebdomadaire sur le disque du domicile tiennent la cadence.
Rançongiciel : la copie débranchée fait la différence
Un rançongiciel bloque les appareils ou chiffre les fichiers, puis réclame une rançon. La fiche réflexe de cybermalveillance.gouv.fr sur les rançongiciels (mise à jour le 7 mai 2026) place en tête de la prévention des sauvegardes régulières, avec des copies déconnectées et une restauration vérifiée. Un disque resté branché finit chiffré avec le reste, alors qu’un support débranché reste hors d’atteinte. Elle cite aussi les mises à jour, des mots de passe uniques et la double authentification.
Le matin où la caisse affiche une demande de rançon
Ses consignes, dans l’ordre :
- coupez la connexion internet du réseau touché et débranchez les appareils atteints ;
- laissez-les allumés, sauf si le chiffrement se poursuit, pour préserver les preuves ;
- ne payez pas la rançon : rien ne garantit le retour des fichiers ;
- déposez plainte auprès de la police, de la gendarmerie ou du procureur ;
- notifiez l’incident à la CNIL dans les 72 heures si des données personnelles sont touchées ;
- changez les mots de passe des équipements et des comptes concernés.
Ne rebranchez le disque de sauvegarde qu’une fois les machines nettoyées. Si votre contrat couvre les cyberattaques, prévenez l’assureur : les conditions d’indemnisation sont présentées dans l’article sur l’assurance d’un commerce.
Restaurer pour de vrai : le test et la routine
Une copie jamais relue ne prouve rien. La CNIL demande de tester régulièrement l’intégrité des sauvegardes et la capacité de les restaurer ; cybermalveillance.gouv.fr conseille de sauvegarder aussi les logiciels sans lesquels les données récupérées restent illisibles.
Un test de restauration se mène un jour calme :
- prenez un autre poste que celui d’origine ;
- restaurez un dossier précis, les factures du mois écoulé par exemple ;
- ouvrez la dernière archive de caisse et vérifiez qu’elle se lit ;
- comparez le nombre de fiches clients restaurées avec celui de la caisse ;
- notez la date, le support utilisé et le temps passé.
La routine reste légère : la copie planifiée chaque soir, l’échange des disques chaque semaine, un coup d’œil mensuel aux journaux de sauvegarde, et chaque année l’export de l’archive de caisse suivi d’un test complet.
Sauvegarde des données : vos questions
Une caisse hébergée en ligne dispense-t-elle de faire ses propres sauvegardes ?
Non. L’éditeur garde les données sur ses serveurs, mais l’obligation de conservation pendant six ans et la lisibilité des archives en cas de contrôle restent les vôtres, selon la doctrine fiscale publiée au BOFiP. Demandez un export régulier de l’archive au format ouvert, gardez-en une copie sur un support qui vous appartient, et vérifiez dans le contrat le sort des données à la résiliation ou à l’arrêt du service.
Où ranger la copie de sauvegarde qui quitte le magasin ?
Chez vous ou dans un autre lieu sûr, assez loin de la boutique pour échapper au même incendie ou au même dégât des eaux. La CNIL demande de protéger les sauvegardes comme les données d’origine : chiffrez le disque, rangez-le au sec et loin de la chaleur, jamais dans une voiture. Avec deux disques en alternance, celui qui revient au magasin repart la semaine suivante. Un stockage en ligne joue le même rôle s’il reste protégé par un mot de passe robuste.
Perdre son fichier clients sans sauvegarde, est-ce une violation de données ?
Oui, au sens du RGPD tel que la CNIL le présente : une perte de disponibilité des données personnelles, même accidentelle, constitue une violation. Vous devez la consigner en interne, avec sa nature, les personnes concernées, ses conséquences et les mesures prises. La notification à la CNIL s’impose si la perte crée un risque pour les droits des personnes, et l’information des clients en cas de risque élevé. Dans le doute, la CNIL recommande de notifier.